
Platform Giriş Logu, IP ve Device ID Çelişiyorsa Fail Nasıl Belirlenir?
Bir platform hesabının size ait olması, girişte görülen IP adresinin sizin adınıza kayıtlı olması veya bir Device ID’nin belirli bir cihazla eşleşmesi, tek başına o işlemin faili olduğunuzu göstermez. Fail tespitinde hesabın kime ait olduğu, bağlantının hangi abonelikten kurulduğu, hangi cihazın kullanıldığı, oturumu kimin yönettiği ve isnat edilen eylemi kimin gerçekleştirdiği ayrı ayrı incelenmelidir.
Özellikle “hesap benim ama cihaz veya IP bana ait değil” ya da tam tersine “IP benim hattıma ait fakat Device ID başka cihazı gösteriyor” gibi durumlarda teknik kayıtların birbirine zorla uydurulması yerine, kayıtların aynı zaman çizelgesinde nasıl kesiştiği araştırılmalıdır. Ceza muhakemesinde belirleyici soru, hesabın veya hattın kimin adına kayıtlı olduğundan çok, somut eylemin belirli kişiye güvenilir biçimde isnat edilip edilemediğidir.
Hesap, IP ve Device ID Aynı Şeyi İspatlamaz
Dijital soruşturmalarda en sık yapılan hata, farklı teknik kayıtların aynı hukukî sonucu gösterdiğini varsaymaktır. Oysa bir kullanıcı hesabı, internet bağlantısı ve cihaz kimliği farklı ispat konularıdır.
| Kayıt | Esasen neyi gösterebilir? | Tek başına neyi göstermez? |
| Platform hesabı | Hesabın kayıt, iletişim veya kurtarma bilgilerinin belirli kişiyle ilişkisini | Suç tarihinde hesabı fiilen kimin kullandığını |
| IP adresi | Belirli tarih ve saatte kullanılan internet bağlantısının teknik tahsisini | Klavye veya telefonu kullanan gerçek kişiyi |
| Device ID | Platformun belirli cihaz, uygulama kurulumu veya teknik ortamla kurduğu ilişkiyi | Cihazı olay anında hangi kişinin kullandığını |
| Oturum kaydı | Hesaba belirli zaman ve bağlantı üzerinden erişildiğini | Oturumun başında fiziksel olarak kimin bulunduğunu |
| Eylem kaydı | Mesaj, paylaşım, transfer veya başka işlemin hangi oturumla ilişkili olduğunu | Diğer aidiyet bağlantıları kurulmadan gerçek kişiyi |
Bu nedenle doğru yaklaşım “hangi kayıt sanığı gösteriyor?” sorusundan önce “her kayıt tam olarak hangi vakıayı ispatlıyor?” sorusunu sormaktır.
Hukukî Çerçeve: Kayıt ile Fail Arasında İsnat Zinciri Kurulmalıdır
5237 sayılı Türk Ceza Kanunu’nun 20. maddesi ceza sorumluluğunun şahsî olduğunu ve kimsenin başkasının fiilinden dolayı sorumlu tutulamayacağını düzenler. Bu ilke dijital olaylarda özellikle önemlidir. Bir internet aboneliğinin, kullanıcı hesabının veya telefonun kişinin adına olması ile suç oluşturan fiilin o kişi tarafından gerçekleştirilmesi aynı olgu değildir.
5271 sayılı Ceza Muhakemesi Kanunu’nun 160. maddesi uyarınca Cumhuriyet savcısı maddî gerçeğin araştırılması için şüphelinin hem lehine hem aleyhine olan delilleri toplamakla yükümlüdür. Buna göre yalnız şüpheliyi işaret eden IP veya hesap kayıtlarının değil, hesabın ele geçirilmiş olabileceğini, cihazın başka biri tarafından kullanıldığını veya bağlantının ortak kullanıldığını gösterebilecek verilerin de araştırılması gerekir.
CMK’nın 217. maddesine göre yüklenen suç hukuka uygun şekilde elde edilmiş her türlü delille ispat edilebilir ve deliller birlikte değerlendirilir. Kanun belirli bir elektronik kayıt türüne otomatik üstünlük tanımaz. CMK m.223/2-e ise yüklenen suçun sanık tarafından işlendiğinin sabit olmaması hâlinde beraat kararı verilmesini öngörür.
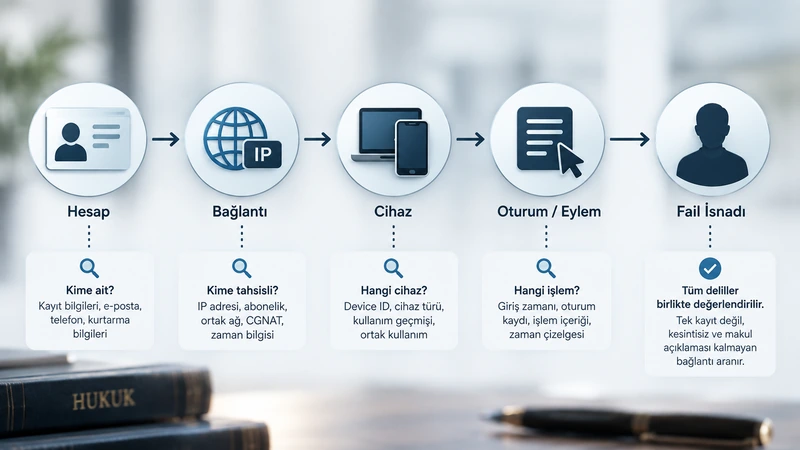
Dolayısıyla dijital fail tespitinin temel formülü şudur: hesap aidiyeti + bağlantı aidiyeti + cihaz aidiyeti + oturum kullanımı + somut eylem arasında kesintisiz ve makul alternatifleri dışlayabilen bir bağlantı kurulmalıdır.
Fail Tespitinde Dört Ayrı Soru Sorulmalıdır
- Hesap kimin? Hesap kimin adına açıldı, kayıtlı telefon ve e-posta kime ait, kurtarma bilgileri kimle ilişkili?
- Bağlantı kimin? Suç tarihinde ve tam saatinde IP hangi aboneliğe tahsis edilmişti? Ortak ağ, işyeri, aile bağlantısı veya CGNAT söz konusu mu?
- Cihaz kimin ve kim kullanıyordu? Device ID hangi teknik değeri ifade ediyor, bu cihaz kimin kullanımında, cihaz ortak mı?
- Eylemi kim yaptı? Paylaşım, mesaj, para transferi veya diğer işlem hangi oturumdan yapıldı ve bu oturumu gerçek kişiyle bağlayan başka hangi deliller mevcut?
Bu dört sorudan yalnız birinin cevaplanması fail tespiti için çoğu olayda yeterli değildir. Örneğin hesabın sanığa ait olduğunun kesin olması, hesabın sonradan başkasının eline geçtiği ihtimalini kendiliğinden ortadan kaldırmaz.
Platform Giriş Logları Nasıl İncelenmelidir?
Platformdan alınan kayıtların yalnız ekran görüntüsü veya özet tablo şeklinde değerlendirilmesi önemli ayrıntıları kaybettirebilir. Mümkün olduğunda ham veya doğrulanabilir kayıtların; giriş tarihi, saat, saat dilimi, IP, oturum bilgisi, güvenlik olayı ve cihazla ilişkilendirilen teknik verilerle birlikte incelenmesi gerekir.
Öncelikle farklı kaynaklardaki saatler aynı zaman standardına çevrilmelidir. Platform kaydı UTC üzerinden, internet servis sağlayıcısı veya başka bir kurum yerel saat üzerinden kayıt tutuyorsa birkaç saatlik görünür fark, gerçekte aynı olaya ait iki kayıt olabilir.
IP Adresi Neyi Gösterir?
IP adresi belirli bir internet bağlantısının olay tarih ve saatindeki teknik izidir. Ancak IP adresinin hangi kişi tarafından kullanıldığını belirlemek için tahsis zamanının doğru olması gerekir. Dinamik IP adreslerinde aynı IP farklı zamanlarda farklı abonelere tahsis edilebilir.
Ortak Wi-Fi, aile veya işyeri ağı, internet kafe gibi çok kullanıcılı ortamlarda ise abonelik sahibini tespit etmek, işlemi yapan kişiyi doğrudan tespit etmek anlamına gelmez. CGNAT kullanılan bağlantılarda ortak public IP’nin arkasındaki aboneliği ayırabilmek için olayın niteliğine göre kesin zaman ve port bilgilerinin de önem kazanması mümkündür.
Device ID Neyi Gösterir?
“Device ID” tek ve bütün platformlarda aynı anlama gelen standart bir kavram değildir. Platforma göre fiziksel cihazla, uygulama kurulumu ile, tarayıcı ortamıyla veya başka bir teknik tanımlayıcıyla ilişkilendirilebilir.
Bu nedenle Device ID kaydının delil değeri değerlendirilirken önce bu değerin platform tarafından nasıl üretildiği, ne kadar kalıcı olduğu, hangi koşullarda değişebildiği ve aynı cihaz ya da kullanıcı hesabıyla nasıl ilişkilendirildiği açıklığa kavuşturulmalıdır. Device ID’nin belirli cihazla eşleştirilmesi dahi, olay anında cihazı hangi gerçek kişinin kullandığını ayrıca ispatlamayı gerektirebilir.
Platform Giriş Logu, IP ve Device ID Farklı Kişi veya Cihazları İşaret Ediyorsa Ne Yapılır?
Çelişkili görünen kayıtlar arasında doğrudan bir “çoğunluk hesabı” yapılmaz. İki kayıt aynı kişiyi, bir kayıt başka kişiyi gösteriyor diye ilk kişinin otomatik olarak fail kabul edilmesi doğru değildir.
Örneğin hesap A kişisine ait, IP B adına kayıtlı bir internet hattını, Device ID ise C’nin kullandığı bir telefonu işaret ediyorsa önce bu üç kişi ve teknik unsur arasındaki gerçek ilişki araştırılır. A, C’nin telefonunda daha önce hesabına giriş yapmış olabilir. B’nin hattı ev, işyeri veya ortak Wi-Fi bağlantısı olabilir. Hesap bilgileri başka biri tarafından ele geçirilmiş olabilir. Buna karşılık bütün kayıtların tek bir makul kullanım senaryosunda birleşmesi de mümkündür.
Bu nedenle olay için kronolojik bir tablo kurulması yararlıdır: hesabın oluşturulması, önceki olağan girişler, suç konusu oturumun başlangıcı, eylemin zamanı, şifre veya kurtarma bilgisi değişiklikleri, güvenlik bildirimleri, oturumun kapanması ve olay sonrasındaki hesap güvenliği işlemleri aynı çizgide karşılaştırılmalıdır.
Hesap Ele Geçirilmesi İddiası Nasıl Sınanır?
“Hesabım çalındı” şeklindeki soyut savunma da tek başına yeterli değildir; ancak böyle bir iddia varsa araştırılabilecek objektif dijital izler bulunur. Özellikle olağandışı giriş uyarıları, yeni cihaz bildirimleri, şifre sıfırlama işlemleri, kurtarma e-postası veya telefon değişiklikleri, iki aşamalı doğrulama olayları, açık oturumların sonlandırılması ve platform destek kayıtları zaman bakımından incelenebilir.
Olay sonrasında şifrenin değiştirilmesi, platforma destek başvurusu yapılması, yetkisiz oturumların kapatılması veya kolluğa başvurulması savunmayla uyumlu destekleyici emareler oluşturabilir. Ancak böyle bir başvurunun hiç yapılmamış olması veya geç yapılması, tek başına hesabı sahibinin kullandığını ve suçu işlediğini kanıtlamaz. Bu davranışlar diğer teknik ve maddi delillerle birlikte değerlendirilmelidir.
Yargıtay IP ve Hesap Kayıtlarını Nasıl Değerlendiriyor?
İçtihatlarda tek bir mekanik kural yerine somut olayın teknik yapısına göre değerlendirme yapıldığı görülmektedir. Bu nedenle “IP adresi hiçbir zaman delil değildir” veya “IP kimin adına kayıtlıysa fail odur” şeklindeki iki uç yaklaşım da isabetli değildir.
Ortak Bağlantıda IP Aboneliği Tek Başına Yeterli Görülmedi
Yargıtay 8. Ceza Dairesinin 26.04.2023 tarihli, E.2020/11500, K.2023/2535 sayılı kararında sahte profil oluşturulurken kullanılan IP adresinin sanık adına kayıtlı olduğu tespit edilmişti. Ancak sanığın internet kafe işlettiği, aynı bağlantıya bağlı 18 bilgisayar bulunduğu ve tüm bilgisayarların aynı hat üzerinden internete çıktığı olayda, eylemin hangi kişi ve bilgisayar tarafından gerçekleştirildiği belirlenemedi. Daire, sanık hakkında mahkûmiyete yeter kesin ve inandırıcı delil bulunmadığı gerekçesiyle mahkûmiyet hükmünün bozulmasına karar verdi.
Bu kararın önemli noktası, IP kaydının yok sayılması değil; IP aboneliği ile eylemi gerçekleştiren kişi arasındaki son bağlantının kurulamamış olmasıdır.
“Hesabım Çalındı” Savunmasında Ek Teknik Araştırma İstendi
Yargıtay 8. Ceza Dairesinin 06.01.2025 tarihli, E.2022/5557, K.2025/19 sayılı kararında sanık sosyal medya hesabının çalındığını ve suç konusu paylaşımları kendisinin yapmadığını savunmuştu. Daire; hesabı kimin kullandığı, hesaba erişim zamanı, IP, internet servis sağlayıcısı ve abone bilgilerinin araştırılmasını, gerektiğinde paylaşımın yapıldığı cihazla ilgili teknik inceleme ve bilirkişi değerlendirmesi yapılmasını gerekli gördü.
Burada Yargıtay sanığın hesabın sahibi olmasını tek başına yeterli kabul etmediği gibi, “hesap çalındı” savunmasını da doğrudan doğru kabul etmedi. Teknik kayıtların tamamlanmasını istedi. Bu yaklaşım, aidiyet ile fiilî kullanım arasındaki ayrımın somutlaştırılması bakımından önemlidir.
IP Kaydı Diğer Olgularla Birlikte Önem Kazanabilir
Yargıtay 8. Ceza Dairesinin 13.06.2023 tarihli, E.2020/19830, K.2023/4672 sayılı kararında ise internet üzerinden yapılan işlemin IP adresinin olay tarih ve saatinde sanığın kullanımındaki bağlantıya ait olduğu tespit edilmiş; sanığın hattı kullandığını ileri sürdüğü kişileri somutlaştırmaması ve dosyanın diğer unsurları birlikte değerlendirilerek mahkûmiyet hükmü onanmıştır.
Bu karar, IP kaydının “hukuken değersiz” olmadığını gösterir. Asıl mesele, teknik kaydın somut olayın diğer delilleriyle ne ölçüde birleştiği ve alternatif kullanım ihtimallerinin dosyada nasıl karşılandığıdır.
Bilirkişi İncelemesinde Hangi Teknik Sorular Önemlidir?
Dijital uyuşmazlıklarda bilirkişiden “sanık suçlu mudur?” şeklinde hukukî sonuç istemek yerine, teknik vakıaların açıklanması beklenmelidir. Özellikle logların hangi sistemden üretildiği, zaman damgalarının standardı, IP’nin ilgili anda hangi aboneliğe tahsis edildiği, Device ID’nin teknik anlamı, aynı cihaz veya bağlantının başka kullanıcılarca kullanılabilir olup olmadığı ve suç konusu eylemin belirli oturumla eşleştirilip eşleştirilemediği araştırılabilir.
Cihaz incelemesi yapılabiliyorsa ilgili uygulama veya tarayıcıya ilişkin oturum izleri, hesap güvenliği bildirimleri ve olay zamanıyla bağlantılı teknik kalıntılar değerlendirilebilir. Ancak cihazın kişinin mülkiyetinde olması ile olay anında o kişi tarafından kullanılması yine aynı şey değildir.
Dijital Fail Tespitinde Yapılan Yaygın Hatalar
- Hesap sahibini doğrudan paylaşımın veya mesajın faili kabul etmek.
- IP aboneliğinin sahibini internet işleminin kesin kullanıcısı saymak.
- Device ID’yi değişmez ve doğrudan gerçek kişiyi tanımlayan bir kimlik numarası gibi değerlendirmek.
- Platform, operatör ve cihaz kayıtlarının saat dilimlerini eşitlemeden karşılaştırmak.
- Ham kayıt yerine yalnız ekran görüntüsü veya özet tablo üzerinden sonuca gitmek.
- Ortak ağ, ortak cihaz, hesap ele geçirilmesi veya üçüncü kişinin erişimi ihtimallerini araştırmamak.
- Hesap ele geçirilmesine ilişkin önceden şikâyet bulunmamasını tek başına suçluluk göstergesi kabul etmek.
- Şüphelinin lehine olabilecek güvenlik ve oturum kayıtlarını araştırmadan yalnız aleyhe verileri toplamak.
Sıkça Sorulan Sorular
Hesap benim ama giriş yapılan IP bana ait değilse suç bana isnat edilebilir mi?
Hesabın size ait olması tek başına eylemin sizin tarafınızdan gerçekleştirildiğini ispatlamaz. Farklı IP; başka cihaz kullanımı, ortak ağ, VPN/proxy benzeri bir teknik yapı veya yetkisiz hesap erişimi dâhil farklı açıklamalara sahip olabilir. Hangi açıklamanın somut olayla uyumlu olduğu diğer kayıtlarla belirlenmelidir.
IP adresi benim ama Device ID başka bir cihazı gösteriyorsa ne olur?
IP’nin size tahsisli olması bağlantıyı, Device ID ise platformun belirli teknik cihaz ortamıyla kurduğu ilişkiyi gösterebilir. Bu çelişki cihazın kim tarafından ve nerede kullanıldığı araştırılmadan doğrudan fail sonucuna dönüştürülemez.
Device ID tek başına failin kim olduğunu kanıtlar mı?
Genel olarak Device ID ile gerçek kişinin kimliği aynı şey değildir. Önce platformdaki Device ID alanının teknik niteliği belirlenmeli, ardından ilgili cihazın olay tarihinde kim tarafından kullanıldığı başka delillerle ilişkilendirilmelidir.
Hesabım çalındıysa olaydan hemen sonra şikâyet etmiş olmam şart mı?
Hesap ele geçirilmesi iddiasının değerlendirilebilmesi için önceden mutlaka yapılmış bir şikâyeti zorunlu kılan genel bir delil kuralı yoktur. Bununla birlikte zamanında yapılan şifre değişikliği, güvenlik başvurusu, oturum kapatma veya destek kaydı savunmayı destekleyebilecek olgulardır. Bunların bulunmaması ise diğer delillerden bağımsız olarak suçluluk sonucunu doğurmaz.
Sonuç
Platform giriş logu, IP adresi ve Device ID’nin farklı kişi, abonelik veya cihazlarla ilişki kurması hâlinde fail tespiti tek bir teknik kayda indirgenmemelidir. Hesabın kime ait olduğu, internet bağlantısının kime tahsis edildiği, cihazın kimin kullanımında bulunduğu, oturumu kimin yönettiği ve isnat edilen işlemi hangi kişinin gerçekleştirdiği ayrı ispat konularıdır.
Sağlıklı bir değerlendirmede bu kayıtlar ortak bir zaman çizelgesine yerleştirilir; hesap güvenliği olayları, cihaz kullanımı, işlemle bağlantılı diğer maddi deliller ve alternatif kullanım ihtimalleri birlikte incelenir. Teknik kayıtlar arasında açıklanamayan çatışma devam ediyorsa yalnız hesap, abonelik veya cihaz sahipliğinden hareketle fail sonucuna ulaşılması ceza sorumluluğunun şahsiliği ve ceza muhakemesinin ispat ilkeleri bakımından sorun yaratabilir.
Bu makale genel bilgilendirme amacıyla hazırlanmış olup hukuki danışmanlık niteliği taşımaz. Somut hukuki sorunlarınız için bir avukata danışmanız gerekir.
Yazar: Av Batuhan Can ZANBAK Yayınlanma Tarihi: 28.09.2026 Son Güncellenme Tarihi: 28.09.2026
