
Elektronik Para Hesabı Ele Geçirilirse Hesap Sahibi ile Fiilî Kullanıcı Nasıl Ayrılır?
Hayır. Elektronik para hesabının bir kişinin adına açılmış olması, belirli bir ödeme işlemini fiilen o kişinin yaptığı veya suç teşkil eden bir eyleme onun katıldığı sonucunu tek başına doğurmaz. Hesap açılışındaki kimlik tespiti ile daha sonraki bir oturumda hesabı fiilen kullanan kişinin belirlenmesi, hukukî ve teknik olarak farklı iki incelemedir.
KYC olarak da anılan müşteri tanıma ve kimlik tespiti kayıtları, elektronik para kuruluşunun sözleşme ilişkisini kiminle kurduğunu gösterir. Buna karşılık belirli işlemin kimin kontrolündeki oturumdan yapıldığı; kimlik doğrulama kayıtları, denetim izleri, işlem zamanı, IP ve bağlantı verileri, mobil uygulama etkinleştirme hareketleri, para akışı ve somut olayın diğer delilleri birlikte değerlendirilerek araştırılır.
Bu ayrım hesap sahibini otomatik olarak sorumluluktan kurtarmaz. Hesabın veya güvenlik bilgilerinin bilerek başkasına verildiği, işlemlerden haberdar olunduğu, ekonomik menfaat sağlandığı ya da diğer kişilerle koordinasyon bulunduğu yönünde deliller varsa bunlar da değerlendirilir. Esas mesele, hesabın kimin adına olduğu değil yalnızca, incelenen fiilin kime isnat edilebildiğidir.
Elektronik Para Hesabında KYC Kaydı Neyi Gösterir?
6493 sayılı Kanun, ödeme hesabını ödeme hizmeti kullanıcısı adına açılan ve ödeme işleminin yürütülmesinde kullanılan hesap olarak tanımlar. Elektronik para ve ödeme hizmetleri mevzuatı da müşteriyle kurulan sözleşme ilişkisinin kimlik tespiti ve müşteriye özgü tanımlayıcılar üzerinden yürütülmesini öngörür.
Ödeme Hizmetleri Yönetmeliğinin 41. maddesine göre çerçeve sözleşme yapılan her müşteriye ayrı bir kimlik tanımlayıcı verilir. Uzaktan kurulan sözleşmelerde müşteriden alınan bilgi ve belgelerin doğruluğu ile gerçekliği kontrol edilmeden hizmete başlanmaması esastır.
4 Eylül 2026 tarihli değişiklikle uzaktan müşteri doğrulamasında biyometrik yöntemler veya elektronik kimlik doğrulama kabiliyetini haiz kimlik belgeleri de Yönetmeliğin 41. maddesindeki çerçeveye açıkça eklenmiştir. Aynı tarihte Bilgi Sistemleri Tebliğinin uzaktan kimlik tespitine ilişkin hükümleri de güncellenmiştir.
Ancak buradaki kimlik tespiti esas olarak “Bu hesap hangi müşteriyle ilişkilendirildi?” sorusuna cevap verir. Aylar sonra belirli bir telefon veya internet oturumunda “Bu işlemi fiziksel olarak kim gerçekleştirdi?” sorusunun cevabı değildir.
Hesap Sahibi ile Fiilî Kullanıcı Neden Aynı Kabul Edilemez?
Elektronik para hesabı kişinin adına açılmış olmakla birlikte parola, telefon hattı, mobil cihaz, e-posta hesabı veya diğer güvenlik unsurları üçüncü bir kişinin kontrolüne geçmiş olabilir. Kimlik avı, uzaktan erişim yazılımı, SIM değişikliği, kötü amaçlı yazılım veya güvenlik bilgilerinin başka şekilde ele geçirilmesi gibi olaylarda hesabın hukukî sahibi ile belirli oturumun fiilî kullanıcısı ayrışabilir.
Tersinden, farklı IP veya yeni bir cihaz görülmesi de tek başına hesabın ele geçirildiğini ispatlamaz. VPN kullanımı, mobil ağların teknik yapısı, ortak bağlantılar, cihaz değişiklikleri veya uzaktan erişim gibi ihtimaller nedeniyle teknik kayıtların zaman çizelgesi ve diğer delillerle çapraz kontrol edilmesi gerekir.
Fiilî Kullanıcıyı Belirlemede Hangi Kayıtlar Önemlidir?
TCMB’nin Bilgi Sistemleri Tebliği, ödeme ve elektronik para kuruluşlarının erişimleri, yetkisiz erişim teşebbüslerini ve gerçekleştirilen işlemleri takip edebilecek ayrıntılı denetim izleri oluşturmasını öngörür. Bu kayıtlar zaman damgalı ve güvenli biçimde en az on yıl saklanır.
| Kayıt veya delil | Başlıca gösterebileceği husus | Tek başına göstermediği husus |
| KYC ve müşteri kayıtları | Hesabın kimin adına açıldığını ve sözleşme müşterisini | Belirli işlemi fiilen kimin yaptığını |
| İşlem ve yetkilendirme kayıtları | İşlem zamanı, tutarı, alıcı ve kullanılan onay yöntemini | Onay aracını fiziksel olarak kimin kullandığını her durumda |
| Denetim izleri | Uygulama, iletişim protokolü, zaman, kaynak/hedef port ve IP gibi teknik erişim verilerini | IP adresinin arkasındaki gerçek kişinin kimliğini tek başına |
| Güçlü kimlik doğrulama kayıtları | Hangi doğrulama bileşenlerinin ve işlem doğrulama mekanizmasının kullanıldığını | Bu bileşenlerin iradi olarak hesap sahibince kullanıldığını her olayda |
| Mobil uygulama etkinleştirme ve güvenlik değişiklikleri | Yeni veya yeniden etkinleştirilen kullanım ortamını ve güvenlik değişikliklerini | Değişikliği yapan kişinin kastını tek başına |
| SIM değişikliği veya numara taşıma verileri | SMS tabanlı doğrulamayı etkileyebilecek hat değişikliğini | Hesabın mutlaka üçüncü kişi tarafından ele geçirildiğini |
| Para akışı | Fonun hangi hesaba, kişiye veya sonraki işlem zincirine yöneldiğini | Tek başına hesaba erişen kişinin kimliğini |
| Mesajlaşma ve diğer iletişim delilleri | Hesabın bilinçli kullandırılması, koordinasyon veya olaydan haberdarlık ihtimalini | Bağlamdan koparıldığında suçun bütün unsurlarını |
Tebliğin 13. maddesinde asgari denetim izi unsurları arasında işlemin türü ve tanımlayıcısı, tutarı, tarihi ve saati, müşteri tanımlayıcısı, kullanılan uygulama, iletişim ağı protokolü, zaman, kaynak ve hedef port ile IP bilgileri açıkça sayılmıştır. Bu nedenle e-para hesabının ele geçirildiği iddiasında yalnız hesap hareketinin değil, ilgili oturum ve erişim kayıtlarının da korunması önem taşır.
Kuruluşun kendi sisteminde ayrıca cihazla ilişkilendirilebilir teknik veriler bulunabilir. Ancak her kuruluşta aynı tür “cihaz ID” kaydının tutulduğunu veya mevzuatın her durumda belirli bir cihaz parmak izini zorunlu kıldığını varsaymak doğru değildir. Somut talep, kuruluşun gerçekten ürettiği kayıt türlerine göre kurulmalıdır.
Güçlü Kimlik Doğrulama İşlemi Hesap Sahibine Kesin Olarak İsnat Ettirir mi?
Hayır. Güçlü kimlik doğrulama çok önemli bir teknik delildir; fakat hukukî değerlendirme yalnız “şifre doğru girildi” veya “OTP kullanıldı” cümlesinden ibaret değildir.
Bilgi Sistemleri Tebliğinin 10. maddesi, elektronik kanallardaki işlemlerde güçlü kimlik doğrulamayı esas alır. Finansal işlemlerde işlem doğrulama kodu kullanılması, oturum güvenliğinin korunması ve gerçekleştirilen işlemlerde inkâr edilemezliği sağlayacak teknik ve hukukî altyapının kurulması da düzenlenmiştir.
Aynı düzenleme, SMS teknolojisinin kullanıldığı durumlarda SIM kart değişikliği veya numara taşıma olaylarının tespitine yönelik altyapı kurulmasını da öngörür. Bu nedenle “OTP hesaba kayıtlı telefon numarasına gönderilmiş” bilgisi önemli olmakla birlikte; SIM değişikliği, mobil uygulamanın yeniden etkinleştirilmesi, uzaktan erişim ihtimali ve işlemin yapıldığı oturumun tamamı incelenmeden tek başına fiilî kullanıcı tespiti yapılmamalıdır.
Yetkilendirilmemiş Ödeme ile Ceza Sorumluluğu Aynı Soru Değildir
Bu konuda iki ayrı hukukî düzlem özellikle birbirine karıştırılmamalıdır.
Birinci düzlem, müşteri ile ödeme hizmeti sağlayıcısı arasındaki yetkilendirilmemiş ödeme uyuşmazlığıdır. Ödeme Hizmetleri Yönetmeliğinin 52. maddesine göre ödeme işlemi, gönderenin taraflarca kararlaştırılan yönteme uygun onayıyla yetkilendirilmiş sayılır. Kararlaştırılan yöntemle onaylanmamış işlem ise yetkilendirilmemiş işlemdir.
Yönetmeliğin 54. maddesine göre müşteri işlemi yetkilendirmediğini ileri sürerse, işlemin müşteri tarafından onaylandığını, doğru biçimde kaydedildiğini ve teknik bir arızadan etkilenmediğini ispat yükümlülüğü kural olarak ödeme hizmeti sağlayıcısına aittir. Bu, ödeme hizmetleri hukukuna özgü bir ispat düzenidir.
İkinci düzlem ise kişinin cezai sorumluluğudur. TCK m.20 uyarınca ceza sorumluluğu şahsidir; kimse başkasının fiilinden dolayı sorumlu tutulamaz. Bir e-para hesabının belirli kişi adına kayıtlı olması, o kişinin suç teşkil eden işlemi bizzat yaptığı, suça iştirak ettiği veya gerekli kastla hareket ettiği konusunda tek başına nihai cevap değildir.
CMK m.160 Cumhuriyet savcısına şüphelinin hem lehine hem aleyhine delilleri toplama ve muhafaza etme yükümlülüğü yükler. CMK m.217 ise yüklenen suçun hukuka uygun şekilde elde edilmiş delillerle ispatını öngörür. Bu nedenle ödeme kuruluşunun müşteriyle yaşadığı yetkisiz işlem uyuşmazlığındaki ispat yükü ile ceza dosyasındaki fiil ve kast isnadı birbirinin yerine geçirilemez.
“Hesabım Ele Geçirildi” İddiası Nasıl Test Edilir?
Hesabın ele geçirildiğini söylemek de tek başına yeterli değildir. İddianın teknik ve kronolojik kayıtlarla sınanması gerekir. Sağlıklı incelemede öncelikle hesabın olağan kullanım örüntüsü ile uyuşmazlık konusu dönem yan yana getirilmelidir.
- İlk şüpheli oturumun tarihi ve saati ile işlem zamanı karşılaştırılmalıdır.
- Oturumun uygulama, IP, bağlantı ve varsa cihazla ilişkilendirilebilir kayıtları incelenmelidir.
- Olaydan hemen önce parola sıfırlama, telefon/e-posta değişikliği veya mobil uygulama etkinleştirme işlemi olup olmadığı belirlenmelidir.
- Başarısız giriş ve kimlik doğrulama teşebbüsleri araştırılmalıdır.
- SIM kart değişikliği veya numara taşıma iddiası varsa zaman bakımından işlemle karşılaştırılmalıdır.
- Para, hesaptan çıktıktan sonra hangi kişiye veya hesap zincirine ulaşmış sorusu cevaplanmalıdır.
- Hesap sahibinin işlemden ekonomik menfaat elde edip etmediği araştırılmalıdır.
- Kuruluşa yapılan kayıp, çalıntı veya yetkisiz işlem bildiriminin zamanı ve içeriği korunmalıdır.
- Kimlik avı, uzaktan erişim veya kötü amaçlı yazılım iddiası varsa cihaz üzerindeki deliller değiştirilmeden muhafaza edilmelidir.
Burada önemli olan tek bir “iyi” veya “kötü” delil bulmak değil, kayıtların aynı zaman çizelgesini destekleyip desteklemediğini görmektir.
Hesap Sahibinin Lehine veya Aleyhine Olabilecek Olgular Nelerdir?
Hesap sahibinin daha önce kullanmadığı bağlantı ve oturum yapısının olay anında ortaya çıkması, güvenlik bilgilerinin değiştirilmesi, mobil uygulamanın başka bir ortamda yeniden etkinleştirilmesi, SIM değişikliğiyle işlem zamanının örtüşmesi, işlemin ardından hızla kuruluşa bildirim yapılması ve paradan hesap sahibine ulaşan bir menfaat bulunmaması, ele geçirilme iddiasını destekleyebilecek olgulardır.
Buna karşılık aynı erişim altyapısının uzun süredir hesap sahibi tarafından kullanılması, hesap bilgilerinin bilinçli şekilde başka kişiye verildiğini gösteren yazışmalar, hesap kullandırma karşılığında menfaat elde edilmesi, işlemlerin diğer kişilerle koordinasyon içinde yürütülmesi veya fonun sonuçta hesap sahibinin ekonomik hâkimiyetine ulaşması farklı bir değerlendirmeyi gerektirebilir.
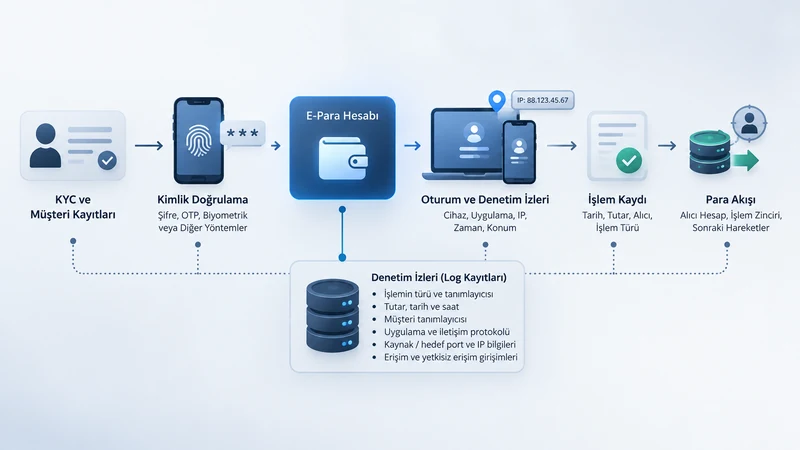
Bunların hiçbirinin tek başına otomatik hukukî sonuç doğurduğu söylenemez. Özellikle IP adresi, telefon hattı sahipliği veya OTP gönderim kaydı gibi teknik veriler, fiilî kullanıcının kimliği ve kastı hakkında diğer delillerle birlikte değerlendirilmelidir.
Hesabın Ele Geçirilmesi ile “Hesap Kiralama” Arasındaki Fark Nedir?
| Ölçüt | Rıza dışı hesap ele geçirme | Hesabı bilerek kullandırma |
| Hesap sahibinin iradesi | Üçüncü kişinin kullanımına rıza yoktur | Erişim veya kullanım bilinçli olarak sağlanmıştır |
| Temel araştırma sorusu | Hesabı ve oturumu gerçekte kim kontrol etti? | Hesap neden, hangi bilgiyle ve hangi amaçla kullandırıldı? |
| Öne çıkan deliller | Oturum, IP, doğrulama, güvenlik değişiklikleri, SIM ve olay kayıtları | Yazışmalar, erişim bilgilerinin teslimi, menfaat, para akışı ve koordinasyon |
| Ceza hukuku bakımından merkez | Fiilin hesap sahibine isnat edilip edilemeyeceği | Bilgi, kast, menfaat amacı ve suça iştirak koşulları |
2026 yılında TCK m.158’e eklenen dördüncü fıkra da bu ayrım bakımından önemlidir. Hüküm, dolandırıcılığa iştirakin; haksız menfaat amacıyla ödeme aracı veya banka, ödeme hizmeti sağlayıcısı ve benzeri kuruluşlardaki hesabın kullanılmasını sağlayan zorunlu bilgi ya da araçların başkasına verilmesi fiiliyle sınırlı olduğu belirli bir iştirak hâlini ayrıca düzenlemektedir.
Dolayısıyla kişinin erişim araçlarını bilerek teslim ettiği bir olay ile parola, telefon veya oturum kontrolünün iradesi dışında ele geçirildiği olay aynı delil modeliyle incelenmemelidir.
E-Para Hesabından Yetkisiz İşlem Yapıldığında Ne Yapılmalıdır?
Ödeme aracının kaybolduğunun, çalındığının veya kişinin iradesi dışında bir işlem gerçekleştiğinin öğrenilmesi hâlinde Ödeme Hizmetleri Yönetmeliği m.53 uyarınca ödeme hizmeti sağlayıcısına derhal bildirim yapılması gerekir. Bildirimin yazılı veya kayıt oluşturacak bir kanal üzerinden yapılması, sonradan bildirim zamanının ispatını kolaylaştırır.
Yetkilendirilmemiş veya hatalı ödeme bakımından Yönetmeliğin 54. maddesi, işlemin öğrenilmesinden itibaren gecikmeksizin bildirim yapılmasını ve kural olarak işlem tarihinden itibaren on üç aylık üst süre içerisinde düzeltme talebinde bulunulmasını öngörür. Ödeme hizmeti sağlayıcısının Yönetmelikte öngörülen bilgileri sağlamadığı hâller ayrıca düzenlenmiştir.
Bu on üç aylık süre bir ceza şikâyeti süresi değildir. Ödeme hizmeti sağlayıcısından işlemin düzeltilmesini istemeye ilişkin özel düzenlemedir. Ceza soruşturması bakımından uygulanacak şikâyet veya dava zamanaşımı değerlendirmesi, somut fiilin hangi suç tipine girdiğine göre ayrıca yapılmalıdır.
Ayrıca mümkün olduğunca erken aşamada işlem referanslarının, bildirim kayıtlarının, SMS ve e-posta uyarılarının, mobil uygulama güvenlik bildirimlerinin ve ilgili cihazın mevcut durumunun korunması gerekir. Telefon veya bilgisayar üzerinde önemli dijital delil bulunabileceği düşünülüyorsa cihazın sıfırlanması ya da uygulamaların gelişigüzel silinmesi delil incelemesini güçleştirebilir.
Elektronik Para Kuruluşundan Hangi Kayıtların Araştırılması Gerekebilir?
Somut olayın niteliğine göre hesap açılış ve kimlik tespiti kayıtları, sözleşme ve müşteri tanımlayıcısı, şüpheli işlemlerin tüm işlem referansları, kimlik doğrulama yöntemi, işlem doğrulama kayıtları, oturum başlangıç ve bitiş bilgileri, başarısız girişler, güvenlik bilgisi değişiklikleri, mobil uygulama etkinleştirme veya yeniden etkinleştirme olayları, işlem anındaki uygulama/protokol/IP/port bilgileri ve alıcıya ilişkin para akışı verileri önem kazanabilir.
6493 sayılı Kanunun 23. maddesi ödeme ve elektronik para kuruluşlarının Kanun kapsamındaki belge ve kayıtlarını en az on yıl güvenli ve erişilebilir şekilde saklamasını öngörür. Bilgi Sistemleri Tebliğinin 13. maddesi de denetim izleri için en az on yıllık saklama süresi düzenler. Ancak bu, kuruluşun elindeki her tür yardımcı verinin aynı içerikte ve aynı süreyle tutulduğu anlamına gelmez; talep hangi kayıt türünün neden gerekli olduğunu somutlaştırmalıdır.
IP Adresi veya OTP Tek Başına Fiilî Kullanıcıyı İspatlar mı?
IP adresi tek başına kişiyi değil, belirli zamanda kullanılan ağ bağlantısını gösteren teknik bir veridir. NAT, mobil operatör altyapısı, ortak ağ, VPN veya uzaktan erişim ihtimalleri nedeniyle IP kaydı diğer kayıtlarla eşleştirilmelidir.
Benzer şekilde OTP’nin hesaba tanımlı telefon numarasına gönderilmiş olması işlemin yetkilendirme akışı bakımından önemlidir; fakat kodu kimin gördüğü ve kullandığı konusunda tek başına her zaman kesin cevap sağlamaz. SIM değişikliği, zararlı yazılım, uzaktan erişim, sosyal mühendislik ve güvenlik bilgisinin bilinçli paylaşılması ihtimalleri farklı hukukî sonuçlara yol açabilir.
Sık Sorulan Sorular
Hesap benim adıma olduğu için işlemleri benim yaptığım kabul edilir mi?
Hesap sahipliği önemli bir bağlantı ve araştırma başlangıcıdır; fakat belirli elektronik oturumu veya suç teşkil eden fiili kimin gerçekleştirdiğini tek başına kesinleştirmez. KYC kaydı, işlem yetkilendirmesi, oturum izleri ve diğer deliller birlikte incelenmelidir.
Elektronik para kuruluşu “şifre ve OTP doğru kullanılmış” diyerek itirazı reddedebilir mi?
Doğru güvenlik bilgilerinin kullanılmış görünmesi önemli teknik veridir. Bununla birlikte yetkilendirilmemiş ödeme iddiasında Yönetmeliğin 54. maddesindeki ispat yükü, güçlü kimlik doğrulama hükümleri, güvenlik olayı ihtimali ve işlemin bütün teknik akışı birlikte değerlendirilmelidir.
IP adresinin farklı olması hesabın ele geçirildiğini kanıtlar mı?
Hayır. Olağandışı IP hesabın ele geçirilmesi iddiasını destekleyebilir; ancak tek başına yeterli değildir. Zaman, oturum, kimlik doğrulama, bağlantı altyapısı ve diğer teknik kayıtlarla uyumu araştırılmalıdır.
13 aylık süre dolandırıcılık şikâyeti için de geçerli midir?
Hayır. On üç aylık süre Ödeme Hizmetleri Yönetmeliğinin 54. maddesindeki yetkilendirilmemiş veya hatalı ödeme işleminin düzeltilmesi talebiyle ilgilidir. Ceza hukuku bakımından süreler suç vasfına göre ayrıca değerlendirilir.
Hesabın başkası tarafından kullanılması hesap sahibini otomatik olarak sorumluluktan kurtarır mı?
Hayır. Hesabın ele geçirilmiş olması ile hesabın bilerek başkasına kullandırılması birbirinden ayrılmalıdır. Hesap sahibinin bilgisi, kastı, erişim bilgilerini nasıl koruduğu veya paylaştığı, işlemden menfaat sağlayıp sağlamadığı ve diğer kişilerle bağlantısı dosyanın bütün delilleriyle değerlendirilir.
Sonuç
Elektronik para hesabının kimin adına olduğu ile belirli işlemi kimin yaptığı aynı ispat sorusu değildir. KYC ve müşteri kayıtları hesap ilişkisinin tarafını; kimlik doğrulama, oturum ve denetim izleri ise belirli işlemin teknik gerçekleşme biçimini aydınlatır. Para akışı, iletişim delilleri ve olay sonrası davranışlarla birlikte değerlendirildiğinde fiilî kullanıcı ile hesap sahibi arasındaki ayrım daha sağlıklı kurulabilir.
Ödeme hizmetleri hukukundaki yetkilendirilmemiş işlem ve ispat yükü kuralları da ceza dosyasındaki kişisel isnatla karıştırılmamalıdır. Ceza sorumluluğunda belirleyici olan, yalnız hesabın adı değil; kişinin kendi fiili, kastı ve somut olayla bağlantısının hukuka uygun delillerle ortaya konulmasıdır.
Somut olayın değerlendirilmesinde elektronik para kuruluşu kayıtları, işlem zaman çizelgesi, kimlik doğrulama verileri ve varsa cihaz/hat delilleri birlikte incelenmelidir.
Bu makale genel bilgilendirme amacıyla hazırlanmış olup hukuki danışmanlık niteliği taşımaz. Somut hukuki sorunlarınız için bir avukata danışmanız gerekir.
Yazar: Av Batuhan Can ZANBAK Yayınlanma Tarihi: 25.09.2026 Son Güncellenme Tarihi: 25.09.2026
