
Açık Bankacılıkta Ödeme Başlatma Talimatı Tartışmalıysa Onay Kaydı Neyi İspatlar?
Açık bankacılık üzerinden başlatılan bir ödeme bakımından sistemde “onay”, “başarılı kimlik doğrulama” veya benzeri bir kayıt bulunması önemli bir delildir; ancak bu kayıt tek başına her durumda “ihtilaflı ödeme emrini hesap sahibi verdi” sonucunu kesinleştirmez. Öncelikle kaydın neyi gösterdiği, hangi işleme ait olduğu ve tutar, alıcı, işlem numarası ve zaman damgası gibi verilerle ihtilaflı ödeme arasında teknik bağ kurulup kurulamadığı incelenmelidir.
Ödeme Hizmetleri ve Elektronik Para İhracı ile Ödeme Hizmeti Sağlayıcıları Hakkında Yönetmeliğin 52. maddesine göre ödeme işleminin yetkilendirilmesi, gönderenin ödeme hizmeti sağlayıcısıyla mutabık kalınan yöntem ve prosedüre uygun şekilde onay vermesine bağlıdır. Aynı Yönetmeliğin 54. maddesi ise müşteri işlemi yetkilendirmediğini ileri sürdüğünde ödeme hizmeti sağlayıcısına yalnız bir teknik kayıt göstermekten daha kapsamlı bir ispat yükü yüklemektedir.
Bu nedenle açık bankacılık uyuşmazlığında asıl soru “sistemde bir onay kaydı var mı?” değil, “bu kayıt, mutabık kalınan yöntemle verilmiş ve tam olarak ihtilaflı ödeme işlemine bağlanabilen kullanıcı onayını gösteriyor mu?” olmalıdır.
Açık Bankacılıkta Ödeme Emri Başlatma Hizmeti Nedir?
6493 sayılı Kanunun 12. maddesinde ödeme emri başlatma hizmeti, ödeme hizmeti kullanıcısının isteği üzerine başka bir ödeme hizmeti sağlayıcısında bulunan ödeme hesabıyla ilgili sunulan hizmet olarak düzenlenmiştir.
Klasik internet bankacılığında kullanıcı çoğu zaman doğrudan hesabının bulunduğu bankanın veya ödeme hizmeti sağlayıcısının arayüzünden ödeme emri verir. Açık bankacılıkta ise işlem zincirine üçüncü taraf bir ödeme emri başlatma hizmeti sağlayıcısı girebilir.
| Aktör | Temel işlev | Uyuşmazlıkta önem taşıyan kayıt alanı |
| Kullanıcı / gönderen | Ödeme işleminin başlatılmasını ve gerekli onayı sağlar. | Kullanılan cihaz, oturum, bildirimler ve kullanıcının kendi kayıtları |
| ÖBHS | Kullanıcının isteği üzerine başka sağlayıcıdaki hesaba ilişkin ödeme emrini başlatır. | Ödeme emrinin oluşturulması, iletilmesi, oturum ve API işlem kayıtları |
| HHS | Ödeme hesabının bulunduğu hizmet sağlayıcısıdır. | Kimlik doğrulama, müşteri onayı, emrin alınması, hesabın borçlandırılması ve işlem sonucu |
| Teknik veri paylaşım altyapısı | ÖBHS ile HHS arasındaki standart ve güvenli iletişimi destekler. | İşlemin taraflar arasındaki teknik akışını gösteren denetim izleri |
Bu yapı, delilin neden tek bir kurumun ekran görüntüsünden ibaret görülemeyeceğini de açıklar. ÖBHS’nin kaydı ödeme emrinin kendi sisteminden nasıl çıktığını gösterebilirken, hesabın bulunduğu kuruluşun kayıtları kimlik doğrulama, ödeme onayı, emrin alınması ve hesaba işlenmesi hakkında farklı bilgiler sağlayabilir.
Kimlik Doğrulama, Onay ve Ödeme Talimatı Aynı Şey Değildir
Uyuşmazlıkların önemli bir bölümü üç farklı kavramın birbirine karıştırılmasından kaynaklanabilir:
- Kimlik doğrulama, sisteme erişen kişinin bildirdiği kimliğin doğrulanmasına yönelik güvenlik mekanizmasıdır.
- Ödeme işleminin onaylanması, belirli ödemenin gerçekleştirilmesine yönelik yetkilendirme unsurudur.
- Ödeme emri, ödeme işleminin gerçekleştirilmesi amacıyla ödeme hizmeti sağlayıcısına verilen talimattır.
Bir kullanıcının uygulamaya başarıyla giriş yapmış olması, sonraki bütün ödeme işlemlerine otomatik olarak onay verdiği anlamına gelmez. Benzer biçimde, açık bankacılık hizmetini kullanmaya ilişkin genel bir izin kaydı ile belirli tutardaki ödemenin belirli alıcıya yapılmasına verilen işlem onayı aynı olgu değildir.
TCMB’nin bilgi sistemleri ve veri paylaşım servislerine ilişkin Tebliğinin 26. maddesi, ödeme emri başlatma hizmetinde hesap hizmeti sağlayıcısı tarafından müşteriye ilgili kurallara uygun güçlü kimlik doğrulama uygulanmasını ve işlem doğrulama koduyla müşteri onayının alınmasını öngörmektedir. Tebliğde işlem doğrulama kodu, finansal işlem bakımından işlem bilgisiyle birlikte müşteriye sunulan ve alıcı veya tutarın değişmesi hâlinde geçersiz hâle gelen işleme özgü bir unsur olarak düzenlenmiştir.
Bu bağlantı önemlidir. Çünkü onay kaydının ispat gücü, yalnız “doğrulama başarılı” ibaresine değil, doğrulamanın hangi işlem bilgisiyle eşleştirildiğine bağlı olarak değerlendirilmelidir.
Onay Kaydı Neyi İspatlar, Neyi Tek Başına İspatlamaz?
| Kayıt | Destekleyebileceği olgu | Tek başına kesinleştirmediği husus |
| Başarılı kimlik doğrulama kaydı | Belirli zamanda kimlik doğrulama sürecinin başarıyla tamamlandığı | Aynı oturumdaki her ödemenin kullanıcı tarafından ayrıca onaylandığı |
| İşlem doğrulama kodu kaydı | Belirli işlem bilgisine ilişkin onay adımının tamamlandığı | Kayıt ihtilaflı işlemle teknik olarak eşleştirilmemişse hangi ödemeye ilişkin olduğu |
| ÖBHS ödeme emri kaydı | ÖBHS sisteminde belirli içerikte emir oluşturulduğu veya iletildiği | HHS’nin emri hangi kimlik doğrulama ve onay süreciyle kabul ettiği |
| HHS işlem kaydı | Emrin alındığı, gerçekleştirildiği ve hesabın borçlandırıldığı | Emrin ilk aşamada kullanıcı iradesine nasıl bağlandığı |
| IP, cihaz veya oturum bilgisi | İşlemin teknik kaynağı ve zaman çizelgesine ilişkin işaretler | Cihazı o anda fiilen kullanan kişinin kimliği |
| SMS veya push bildirimi | Belirli içeriğin belirli kanala gönderildiği veya sistemde bildirim üretildiği | Bildirim mekanizması aynı zamanda onay yöntemi değilse ödeme talimatının verildiği |
Dolayısıyla doğru OTP, doğru parola veya başarılı mobil onay kaydı son derece önemli olabilir; fakat delilin hukukî anlamı, kaydın hangi aşamaya ait olduğu ve ihtilaflı işlemle nasıl bağlandığı görülmeden belirlenmemelidir.
Yönetmelik İspat Yükünü Nasıl Düzenliyor?
Yönetmeliğin 52. maddesine göre ödeme işlemi, gönderenin onay vermesiyle yetkilendirilmiş sayılır. Mutabık kalınan yönteme uygun biçimde onaylanmamış bir ödeme işlemi ise yetkilendirilmemiş işlem olarak kabul edilir.
Uyuşmazlığın delil bakımından merkezindeki düzenleme ise Yönetmeliğin 54. maddesinin ikinci fıkrasıdır. Müşteri, gerçekleşmiş ödeme işlemini yetkilendirmediğini veya işlemin doğru gerçekleşmediğini ileri sürdüğünde ödeme hizmeti sağlayıcısı;
- işlemin müşteri tarafından onaylandığını,
- doğru şekilde kaydedildiğini,
- hesaplara işlendiğini ve
- kendi hizmetlerindeki teknik arıza veya sorundan etkilenmediğini
ispatlamakla yükümlüdür.
Ödeme işlemi ÖBHS aracılığıyla gerçekleştirilmişse aynı fıkra, bu ispat yükünü ÖBHS’nin kontrol alanı ölçüsünde ayrıca ÖBHS’ye yüklemektedir. Bu ifade, açık bankacılık uyuşmazlığında delil zincirinin neden farklı sistemler arasında bölündüğünü göstermektedir.
Örneğin ÖBHS kendi sistemindeki oturumu, emir oluşturma ve iletim kayıtlarını açıklayabilirken; HHS, kendi kontrolündeki kimlik doğrulama, işlem onayı, ödeme emrini alma ve hesaba işleme kayıtlarını ortaya koyabilir. Uyuşmazlığın sağlıklı değerlendirilmesi için iki kayıt grubunun aynı işlem numarası ve zaman çizelgesi üzerinden karşılaştırılması gerekebilir.
Denetim İzi Neden Önemlidir?
Tebliğin 25. maddesi, veri paylaşım servisinin taraflarının bütün işlemlerin takip edilebilirliğini sağlamasını öngörür. Her oturumun biricik oturum numarası ve zaman damgası taşıması; oturumdaki işlemlerin de işlem numarası, zaman damgası ve ilgili işlem verileriyle, kontrol alanı ölçüsünde ispat yükümlülüğüne sahip taraflarca güvenli ve ayrıntılı biçimde kaydedilmesi gerekir.
Bu düzenleme delil değerlendirmesi açısından kritik bir ayrım yaratır: tek bir “başarılı” kayıt yerine işlemin başlangıcından sonucuna kadar birbiriyle uyumlu bir zaman çizelgesi aranabilir.
İncelenebilecek alanların adı hizmet sağlayıcının teknik mimarisine göre değişebilmekle birlikte uyuşmazlığın niteliğine göre özellikle şu bağlantılar önem taşıyabilir:
- oturum ve işlem numarası,
- ödeme emrinin oluşturulma ve iletilme zamanı,
- tutar ve alıcı bilgisi,
- kimlik doğrulama yöntemi ve sonucu,
- işlem doğrulama/onay adımı,
- ÖBHS’nin HHS nezdinde tanıtılması,
- ödeme emrinin HHS tarafından alınma zamanı,
- hesabın borçlandırılma ve işlemin tamamlanma zamanı,
- varsa hata, kesinti veya olağan dışı teknik olay kayıtları.
Buradaki amaç belirli bir teknik alan adını her sağlayıcı bakımından zorunlu ilan etmek değil, farklı sistemlerde tutulan kayıtların aynı ödeme işlemine ait olduğunun doğrulanmasıdır.
BKM veya API Kaydı Tek Başına Kullanıcı Talimatını İspatlar mı?
Yönetmeliğin 59. maddesi, açık bankacılık veri paylaşım altyapısına ilişkin teknik ve operasyonel yapıyı düzenlemekte ve belirli işlemlere ilişkin BKM denetim izlerinin saklanmasını öngörmektedir. Bu tür kayıtlar, ÖBHS ile HHS arasındaki teknik iletişimin ve belirli bir işlemin sistemler arasındaki yolculuğunun ortaya konulmasında önemli olabilir.
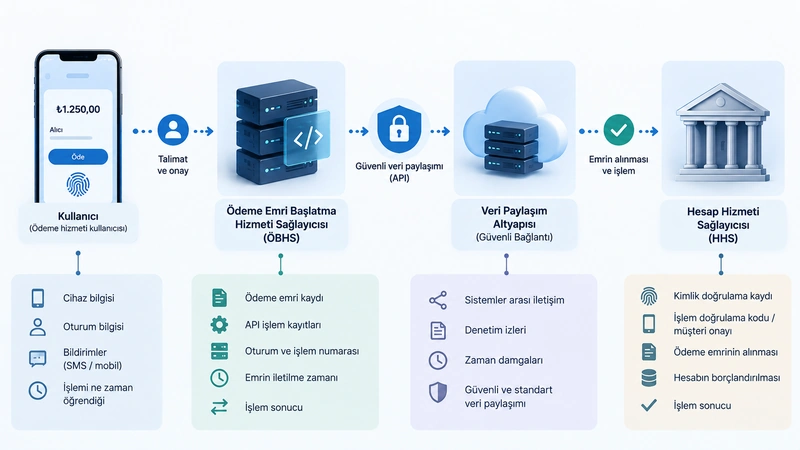
Ancak “ödeme mesajı sistemler arasında geçti” olgusu ile “kullanıcı bu belirli ödeme için hukuken gerekli onayı verdi” olgusu aynı değildir. Kullanıcı onayı tartışmalıysa teknik aktarım kaydının, Yönetmeliğin 52 ve 54. maddelerindeki yetkilendirme ve ispat kurallarıyla birlikte değerlendirilmesi gerekir.
Uyuşmazlıkta Hangi Kayıt ve Belgeler Birlikte İncelenebilir?
Somut olayın özelliğine göre yalnız hesap ekstresini veya tek bir ekran görüntüsünü incelemek yeterli olmayabilir. Özellikle aşağıdaki kayıt grupları arasında bağlantı kurulması yararlı olabilir:
- Çerçeve sözleşme ve onay yöntemi: Tarafların ödeme emri ve işlem onayı için hangi yöntemi kararlaştırdığı.
- ÖBHS kayıtları: Oturum, ödeme emrinin oluşturulması, tutar ve alıcı bilgisi, emrin HHS’ye iletilmesi ve işlem sonucu.
- HHS kayıtları: Kimlik doğrulama yöntemi, işlem doğrulama kodu veya diğer onay mekanizması, emrin alınması, hesap kaydı ve işlem sonucu.
- Denetim izleri: Oturum ve işlem numaraları, zaman damgaları ve sistemler arası teknik akış.
- Teknik olay kayıtları: İşlem saatinde hata, kesinti, başarısız doğrulama veya olağan dışı güvenlik olayı bulunup bulunmadığı.
- Bildirim kayıtları: SMS, mobil bildirim veya diğer işlem mesajlarının zamanı ve içeriği.
- Kullanıcının elindeki veriler: Uygulama ekranları, işlem bildirimleri, SMS’ler, e-postalar ve işlemi ne zaman öğrendiğini gösterebilecek diğer kayıtlar.
Bu listenin her uyuşmazlıkta eksiksiz olarak bulunacağı veya tüm kayıtların doğrudan kullanıcıya verilmesinin zorunlu olduğu sonucu çıkarılmamalıdır. Kayıtların erişilebilirliği, saklama rejimi ve hangi usulle talep edilebileceği somut uyuşmazlığa göre ayrıca değerlendirilir.
Tüketici Olmayan Müşterilerde Önemli İstisna: Sözleşmeyi Kontrol Edin
Açık bankacılık uyuşmazlığında en önemli ayrımlardan biri hesabın bir tüketiciye mi yoksa tüketici olmayan bir müşteriye mi ait olduğudur.
Yönetmeliğin 72. maddesi, müşterinin tüketici olmadığı ödeme işlemlerinde tarafların sözleşmeyle bazı hükümleri uygulamama veya farklı uygulama konusunda anlaşabilmesine izin vermektedir. Bunların arasında Yönetmeliğin 54. maddesinin ikinci fıkrasındaki ispat yükü düzenlemesi ile 52. maddenin üçüncü fıkrası da bulunmaktadır.
Bu nedenle özellikle şirket veya işletme hesabına ilişkin bir uyuşmazlıkta “Yönetmelik gereği ispat yükü her durumda sağlayıcıdadır” şeklinde otomatik sonuca gidilmemelidir. Önce müşterinin tüketici niteliği ve çerçeve sözleşmenin ilgili hükümleri incelenmelidir.
Yetkilendirilmemiş İşlem Ne Kadar Sürede Bildirilmeli?
Yönetmeliğin 54. maddesine göre müşteri, yetkilendirmediği veya hatalı gerçekleştirildiğini düşündüğü ödeme işlemini öğrendiğinde ödeme hizmeti sağlayıcısına gecikmeksizin bildirimde bulunmalıdır. Düzenlemede kural olarak işlemin gerçekleştirilmesinden itibaren on üç aylık üst süre de öngörülmektedir. Sağlayıcının Yönetmelikte belirtilen gerekli bilgileri müşteriye sağlamadığı hâller için ayrıca istisna bulunmaktadır.
Tüketici olmayan müşteriler bakımından ise Yönetmeliğin 72. maddesi uyarınca tarafların bu bildirim süresinden farklı bir süre kararlaştırabilmesi mümkündür. Bu nedenle özellikle ticari hesaplarda sözleşme kontrolü yine önem taşır.
Sosyal Mühendislik veya Aldatma Varsa Aynı Soru mu Sorulur?
Hayır. “Ödeme onay adımını teknik olarak kim tamamladı?” ile “kullanıcının iradesi dolandırıcılık veya sosyal mühendislik yoluyla etkilenmiş miydi?” aynı hukukî soru değildir.
Örneğin kullanıcı işlem doğrulama adımını bizzat tamamlamış fakat sahte bir ekran, yanıltıcı telefon görüşmesi veya başka bir hileli süreç nedeniyle farklı bir işlem yaptığını düşünmüş olabilir. Böyle bir durumda teknik yetkilendirme kayıtlarının yanı sıra dolandırıcılık yöntemi, bilgilendirme içeriği, güvenlik kontrolleri, kullanıcının davranışı ve sağlayıcının yükümlülükleri ayrıca incelenebilir.
Dolayısıyla “doğrulama kodunu kullanıcı girdi” tespiti, farklı hukukî meseleleri kendiliğinden çözmez.
Varsayımsal Bir Örnekle Delil Zinciri
Varsayalım ki kullanıcı bir finans uygulamasından 20.000 TL tutarında ödeme başlatıldığını görüyor ve “bu talimatı ben vermedim” diyor.
ÖBHS kaydında yalnız “işlem oluşturuldu” bilgisi varsa bu kayıt, ödemenin kendi sisteminde başlatıldığını gösterebilir. Buna karşılık HHS kayıtlarında aynı işlem numarasına bağlı güçlü kimlik doğrulama, 20.000 TL tutar ve belirli alıcı bilgisiyle oluşturulmuş işlem doğrulama kodu, zaman damgası, başarılı müşteri onayı, emrin alınması ve hesabın borçlandırılması kayıtları birbirleriyle tutarlıysa daha kapsamlı bir delil zinciri ortaya çıkar.
Tersi durumda ÖBHS’deki onay kaydı ile HHS’deki ödeme arasında işlem numarası, tutar, alıcı veya zaman bakımından bağ kurulamıyorsa “onay kaydı var” ifadesi tek başına ihtilaflı ödeme talimatının kullanıcıya isnadını açıklamayabilir.
Delilin gücü bu nedenle kayıtların sayısından çok, aynı vakıayı birbirini doğrulayacak biçimde açıklayıp açıklamadığıyla ilgilidir.
Sık Sorulan Sorular
Doğrulama kodu doğru girilmişse ödeme kesin olarak yetkilendirilmiş midir?
Doğru kodun kullanılması önemli bir teknik delildir. Ancak ihtilaflı işlem bakımından kodun hangi tutar ve alıcı bilgisiyle üretildiği, hangi oturuma ait olduğu ve diğer işlem kayıtlarıyla eşleşip eşleşmediği de incelenmelidir. Yönetmeliğin 54. maddesindeki ispat yükü yalnız kodun kullanılmış olmasına indirgenmemiştir.
ÖBHS ile hesabın bulunduğu banka aynı kayıtları mı tutar?
Hayır. Tarafların kontrol alanları farklıdır. ÖBHS ödeme emrinin kendi sistemi üzerinden oluşturulması ve iletilmesine ilişkin kayıtları tutarken HHS kimlik doğrulama, işlem onayı, emrin alınması ve hesabın borçlandırılması gibi kendi sistemindeki aşamalara ilişkin kayıtlara sahip olabilir.
Şirket hesabındaki işlem için de aynı ispat yükü geçerli midir?
Her zaman aynı şekilde uygulanacağı söylenemez. Yönetmeliğin 72. maddesi, tüketici olmayan müşteriler bakımından 54. maddenin ikinci fıkrası dâhil bazı hükümlerin sözleşmeyle farklılaştırılmasına izin vermektedir. Şirket hesabında çerçeve sözleşme ayrıca incelenmelidir.
Sonuç: Onay Kaydı Bir Sonuç Değil, Delil Zincirinin Bir Halkasıdır
Açık bankacılıkta ihtilaflı bir ödeme bakımından “onay kaydı mevcut” tespiti önemlidir; fakat hukukî değerlendirme burada bitmez. Öncelikle hangi onayın kaydedildiği, onayın mutabık kalınan yönteme uygun olup olmadığı, belirli tutar ve alıcıya ilişkin ihtilaflı ödeme emriyle eşleştirilip eşleştirilemediği ve ÖBHS ile HHS kayıtlarının birbirini doğrulayıp doğrulamadığı incelenmelidir.
Hukuk Muhakemeleri Kanununun 199. maddesi elektronik ortamdaki verileri de uyuşmazlık konusu vakıaları ispata elverişli olmaları hâlinde belge kapsamında kabul eder. Bununla birlikte bir elektronik kaydın mevcut olması ile o kaydın uyuşmazlıktaki hangi vakıayı ne ölçüde ispatladığı aynı mesele değildir.
Bu nedenle ödeme emri başlatma uyuşmazlıklarında sağlıklı inceleme; sözleşmedeki onay yöntemi, kimlik doğrulama ve işlem doğrulama kayıtları, ÖBHS–HHS teknik akışı, denetim izleri ve hesap kayıtlarının aynı zaman çizelgesi üzerinde birlikte değerlendirilmesini gerektirir.
Bu makale genel bilgilendirme amacıyla hazırlanmış olup hukuki danışmanlık niteliği taşımaz. Somut hukuki sorunlarınız için bir avukata danışmanız gerekir.
Yazar: Av Batuhan Can ZANBAK Yayınlanma Tarihi: 28.09.2026 Son Güncellenme Tarihi: 28.09.2026
